
Антивирусная утилита avz 4.45. Назначение программы и решаемые ею задачи. Разблокировка редактора реестра
Информация о софте
Название:
AVZ
Версия программы:
4.43
Язык интерфейса:
Русский, Английский
Лечение:
не требуется
Системные требования:
Описание:
AVZ - Бесплатная быстро работающая антивирусная утилита. Включает в себя собственно AVZ и дополнительные утилиты AVZGuard/AVZPM/BootCleaner.
Основное назначение - обнаружение и удаление SpyWare и AdWare модулей, а также Dialer (Trojan.Dialer), троянских программ, BackDoor модулей, сетевых и почтовых червей, TrojanSpy, TrojanDownloader, TrojanDropper.
По сути, AVZ является аналогом популярной программы Ad-aware (естественно, со своими особенностями).
Дополнительные опции включают в себя эвристическую проверки системы, встроенную систему обнаружения Rootkit, анализатор Winsock SPI/LSP настроек, встроенный диспетчер процессов, сервисов и драйверов, анализатор открытых портов TCP/UDP, детектор клавиатурных шпионов (Keylogger) и троянских DLL, работающий без использования сигнатур (используется оригинальный нейроэмулятор, который позволяет производить исследование подозрительных файлов при помощи нейросети).
Вышла новая версия антивирусной утилиты AVZ - 4.43. Архив с утилитой содержит базу вирусов от 23.02.2014 - 297614 сигнатур, 2 нейропрофиля, 56 микропрограмм лечения, 405 микропрограммы эвристики, 9 микропрограмм ИПУ, 236 микропрограммы поиска и устранения проблем, 649446 подписей безопасных файлов. Новая версия содержит ряд доработок и усовершенствований.
[++] Новый функционал - диагностика сети для выявления проблем, создаваемых вредоносными программами (диагностические операции находятся в обновляемой БД)
[++] Добавлена эвристика для обнаружения вредоносных заданий планировщика
[++] Редактор скриптов - подсветка синтаксиса, всплывающее меню редактора и поддержка типовых горячих клавиш
[++] Фильтр в менеджере автозапуска (отображение всех или только неопознанных по БД чистых)
[++] Окно редактирования и выполнения скрипта: добавлена подстветка синтаксиса, выделение цветом специфических команд скрипт-языка AVZ, отображение строки и столбца курсора, поддерживаются стандартные клавиатурные сочетания типа Ctrl+A)
[+] Вывод MD5 по процессам в HTML отчет
[+] Вывод полного названия версии ОС в протокол и XML
[+] Доработана стратегия карантина (повышение качества карантина на x64, улучшен парсер)
[+] В просмотре карантина добавлено отображения сведений по выделенным файлам (количество и суммарный размер)
[+/-] Работа параметра spoollog изменена (если не указан полный путь, то он отсчитывается от каталога AVZ)
[+/-] В XML версия файлов выведена в формате x.x.x.x
[+/-] В описании задания планировщика в XML выведены все поля (ранее часть была доступна только в HTML логе, новые поля JobName, Status и FullCmd)
[+/-] XML: добавлено экранирование символов 0x00 (NUL), такие символы заменяются на пробелы для устранения проблем с парсерами протоколов
[-] Исправлена ошибка парсера имени файла в автозапуске и диспетчере процессов (было доступно в 4.41 через обновление баз)
[-] XML: Исправлена ошибка с дублирование имени параметра в XML, из за чего лог не проходил верификацию парсеров XML
[-] XML: Исправлена ошибка с отсутствием пробелов между параметрами в XML, из за чего лог не проходил верификацию парсеров XML
[-] Исправлена ошибка с локализацией MessageDlg (в английской локализации были русские надписи на кнопках)
AVZ Antiviral Toolkit - популярная антивирусная утилита, ценная в первую очередь своей мощностью. Является прямым аналогом TrojanHunter и LavaSoft Ad-aware 6. Рекомендуем на нашем портале скачать AVZ бесплатно. Вы получите надежную защиту в борьбе со следующими вредоносными объектами:
- SpyWare и AdWare модули.
- Trojan.Dialer и Троянские программы.
- BackDoor модули.
- Сетевые и почтовые черви.
- TrojanSpy, TrojanDownloader, TrojanDropper.
Антивирусная утилита АВЗ
Самая первая функциональная обязанность АВЗ на русском языке - это удаление SpyWare и троянских программ. Но поговорим более детально и о других возможностях и особенностях ПО, разработанного Олегом Зайцевым.
- Регулярное обновление баз безопасных файлов.
- Поиск вирусов микропрограммами с помощью анализа (реестр, файлы диска и памяти).
- Встроенная система поиска Rootkit без задействования сигнатур и корректное блокирование его работы.
- Обнаружение троянских DLL и Keylogger (клавиатурные шпионы).
- Изучение подозрительных файлов через нейросети.
- Автоматическая диагностика и лечение вирусов.
- Анализатор Winsock SPI/LSP настроек.
- Встроенный диспетчер процессов, драйверов и сервисов.
- Менеджер автозапуска - контроль множества новых ключей.
- Функция поиска файла по определенным критериям (результат - текстовый протокол и таблица).
- Система встроенных анализаторов (данные открытых портов TCP/UDP, Downloaded Program Files (DPF), сетевых сеансов, общих ресурсов).
- Чистка системы через драйвер Boot Cleaner.
- Анализ заблокированных объектов и перемещение их в карантин.
- AVZGuard - защита антивирусов и антишпионских ПО, а также устранение проблем с трудноудалимыми вредоносными файлами.
AVZ - это надежно
Мы предлагаем вам уже последнюю версию для Windows 7/8/XP/Vista. В нее внесены многие полезные доработки в скриптах эвристики и визардах. Стоит также отметить, что программа допускает применение внешних скриптов управления.
Это надежный и качественный поиск вредоносных троянских программ и других подозрительных объектов. Загружайте на компьютер и будьте уверены в безопасности системы.
AVZ — это бесплатная утилита, предназначенная для поиска и удаления вирусов, а также, для восстановления настроек системы после действий вредоносных программ.
Подготовка к работе
1. Скачайте утилиту AVZ с официального сайта: http://z-oleg.com/avz4.zip
2. Распакуйте архив
3. Запустите из архива файл avz.exe
4. Зайдите в меню Файл и выберите Обновление баз
Нажмите Пуск для начала процесса обновления :

Идёт процесс обновления антивирусных баз:

Когда базы обновятся, появится это сообщение. Нажмите ОК :

Проверка на вирусы
Чтобы произвести проверку на вирусы, слева отметьте все диски компьютера, справа установите галочку Выполнять лечение , и ниже нажмите кнопку Пуск :

Восстановление системы
Очень полезной функцией утилиты AVZ является восстановление системы. Оно пригодится после удаления вредоносных программ, чтобы устранить их следы. Для запуска восстановления системы нажмите Файл -> Восстановление системы :

Отметьте нужные галочки и нажмите кнопку Выполнить отмеченные операции :

Подтвердите намерение:

Очистка браузеров с помощью AVZ
В главном меню выберите Файл.
Выберите пункт Мастер поиска и устранения проблем:

В поле Степень опасности выберите Все проблемы.
Нажмите Пуск.
Отметьте флажками следующие пункты:
- Очистка папки TEMP;
- Adobe Flash Player — очистка временных файлов;
- Macromedia Flash Player — очистка кешей;
- Очистка системной папки TEMP;
- Очистка кешей все установленных браузеров;
Нажмите кнопку Исправить отмеченные проблемы .
AVZ – небольшая бесплатная программа для удаления с компьютера шпионского и рекламного программного обеспечения. Данное приложение оснащено функциями сканирования и автоматического обнаружения потенциальных угроз.
При работе в Сети или установке софта существует вероятность незаметной установки еще и вредоносного ПО, которое будет демонстрировать рекламу или воровать пароли.
Чтобы обезопасить свою рабочую систему от таких недоброжелательных приложений, хорошо использовать утилиту AVZ. Она сканирует системы в поиске опасных файлов, использует эвристический анализ для обнаружения подозрительного ПО в фоновом режиме, отправляет зараженные объекты в карантин и многое другое. Загрузив бесплатно AVZ, вы сможете обезопасить свои конфиденциальные данные от посторонних лиц. Кроме того, приложение защищает компьютер от установки рекламных дополнений в браузерах.
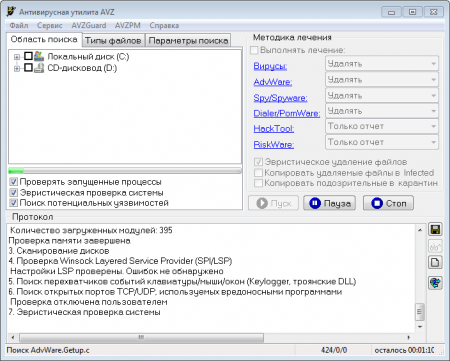
Основные функции AVZ – обеспечение безопасности компьютера и удаление имеющихся на нем вредоносных программ. Для этого данное антивирусное ПО в фоновом режиме использует специальных алгоритм – эвристический анализ. Для профилактики можно принудительно запустить сканирование выбранных участков жесткого диска. Кроме того, хороший эффект дает проверка съемных носителей при подключении к ПК — множество компьютеров заражается именно этим путем. Обнаруженные вирусы можно удалять или помещать в карантин.
Программа хорошо настраивается, и вы можете выбрать все необходимые значения, чтобы в будущем она принимала все решения за вас и не отвлекала от других дел.
Основные возможности программы АВЗ таковы
- обнаружение разных типов вредоносного программного обеспечения;
- сканирование системы;
- использование эвристического анализа;
- обнаружение клавиатурных перехватчиков;
- сканирование съемных носителей;
- проверка активных процессов;
- обнаружение потенциальных уязвимостей.
Программа АВЗ отлично справляется с рекламным или шпионским софтом. При этом она работает в фоновом режиме, но вы можете принудительно запустить процесс сканирования для быстрого поиска новых уязвимостей. Отметим, что данный антивирус работает без установки и для работы вам достаточно скачать бесплатно AVZ и распаковать его архив в нужную папку.
Тем не менее, эта программа не является всемогущей и для комплексной защиты вашего компа лучше установить еще одно антивирусное ПО, например, Avast или Norton. В качестве аналога AVZ вы можете использовать антивирус Ad-Aware Free, который тоже хорошо обнаруживает вредоносное ПО.
Антивирусная утилита AVZ предназначена для обнаружения и удаления:
- SpyWare и AdWare модулей - это основное назначение утилиты
- Dialer (Trojan.Dialer)
- Троянских программ
- BackDoor модулей
- Сетевых и почтовых червей
- TrojanSpy, TrojanDownloader, TrojanDropper
Основные особенности утилиты AVZ (помимо типового сигнатурного сканера)
Микропрограммы эвристической проверки системы . Микропрограммы проводят поиск известных SpyWare и вирусов по косвенным признакам - на основании анализа реестра, файлов на диске и в памяти.
Обновляемая база безопасных файлов . В нее входят цифровые подписи десятков тысяч системных файлов и файлов известных безопасных процессов. База подключена ко всем системам AVZ и работает по принципу "свой/чужой" - безопасные файлы не вносятся в карантин, для них заблокировано удаление и вывод предупреждений, база используется антируткитом, системой поиска файлов, различными анализаторами. В частности, встроенный диспетчер процессов выделяет безопасные процессы и сервисы цветом, поиск файлов на диске может исключать из поиска известные файлы (что очень полезно при поиске на диске троянских программ);
Встроенная система обнаружения Rootkit . Поиск RootKit идет без применения сигнатур на основании исследования базовых системных библиотек на предмет перехвата их функций. AVZ может не только обнаруживать RootKit, но и производить корректную блокировку работы UserMode RootKit для своего процесса и KernelMode RootKit на уровне системы. Противодействие RootKit распространяется на все сервисные функции AVZ, в результате сканер AVZ может обнаруживать маскируемые процессы, система поиска в реестре "видит" маскируемые ключи и т.п. Антируткит снабжен анализатором, который проводит обнаружение процессов и сервисов, маскируемых RootKit. Одной из главных на мой взгляд особенностей системы противодействия RootKit является ее работоспособность в Win9X (распространеннное мнение об отсуствии RootKit, работающих на платформе Win9X глубоко ошибочно - известны сотни троянских программ, перехватывающих API функции для маскировки своего присутствия, для искажения работы API функций или слежения за их использованием). Другой особенностью является универсальная система обнаружения и блокирования KernelMode RootKit, работоспособная под Windows NT, Windows 2000 pro/server, XP, XP SP1, XP SP2, Windows 2003 Server, Windows 2003 Server SP1
Детектор клавиатурных шпионов (Keylogger) и троянских DLL . Поиск Keylogger и троянских DLL ведется на основании анализа системы без применения базы сигнатур, что позволяет достаточно уверенно детектировать заранее неизвестные троянские DLL и Keylogger;
Нейроанализатор . Помино сигнатурного анализатора AVZ содержит нейроэмулятор, который позволяет производить исследование подозрительных файлов при помощи нейросети. В настоящее время нейросеть применяется в детекторе кейлоггеров.
Встроенный анализатор Winsock SPI/LSP настроек . Позволяет проанализировать настройки, диагностировать возможные ошибки в настройке и произвести автоматическое лечение. Возможность автоматической диагностики и лечения полезна для начинающих пользователей (в утилитах типа LSPFix автоматическое лечение отсутствует). Для исследования SPI/LSP вручную в программе имеется специальный менеджер настроек LSP/SPI. На работу анализатора Winsock SPI/LSP распространяется действие антируткита;
Встроенный диспетчер процессов, сервисов и драйверов . Предназначен для изучения запущенных процессов и загруженных библиотек, запущенных сервисов и драйверов. На работу диспетчера процессов распространяется действие антируткита (как следствие - он "видит" маскируемые руткитом процессы). Диспетчер процессов связан с базой безопасных файлов AVZ, опознанные безопасные и системные файлы выделяются цветом;
Встроенная утилита для поиска файлов на диске . Позволяет искать файл по различным критериям, возможности системы поиска превосходят возможности системного поиска. На работу системы поиска распространяется действие антируткита (как следствие - поиск "видит" маскируемые руткитом файлы и может удалить их), фильтр позволяет исключать из результатов поиска файлы, опознанные AVZ как безопасные. Результаты поиска доступны в виде текстового протокола и в виде таблицы, в которой можно пометить группу файлов для последующего удаления или помещения в карантин
Встроенная утилита для поиска данных в реестре . Позволяет искать ключи и параметры по заданному образцу, результаты поиска доступны в виде текстового протокола и в виде таблицы, в которой можно отметить несколько ключей для их экспорта или удаления. На работу системы поиска распространяется действие антируткита (как следствие - поиск "видит" маскируемые руткитом ключи реестра и может удалить их)
Встроенный анализатор открытых портов TCP/UDP . На него распространяется действие антируткита, в Windows XP для каждого порта отображается использующий порт процесс. Анализатор опирается на обновляемую базу портов известных троянских/Backdoor программ и известных системных сервисов. Поиск портов троянских программ включен в основной алгоритм проверки системы - при обнаружении подозрительных портов в протокол выводятся предупреждения с указанием, каким троянских программам свойственно использование данного порта
Встроенный анализатор общих ресурсов, сетевых сеансов и открытых по сети файлов . Работает в Win9X и в Nt/W2K/XP.
Встроенный анализатор Downloaded Program Files (DPF) - отображает элементы DPF, подключен ко всем сситемам AVZ.
Микропрограммы восстановления системы . Микропрограммы проводят восстановления настроек Internet Explorer, параметров запуска программ и иные системные параметры, повреждаемые вредоносными программами. Восстановление запускается вручную, восстанавливаемые параметры указываются пользователем.
Эвристическое удаление файлов . Суть его состоит в том, что если в ходе лечения удалялись вредоносные файлы и включена эта опция, то производится автоматическое исследование системы, охватывающее классы, BHO, расширения IE и Explorer, все доступные AVZ виды автозапуска, Winlogon, SPI/LSP и т.п. Все найденные ссылки на удаленный файл автоматически вычищаются с занесением в протокол информации о том, что конкретно и где было вычищено. Для этой чистки активно применяется движок микропрограмм лечения системы;
Проверка архивов . Начиная с версии 3.60 AVZ поддерживает проверку архивов и составных файлов. На настоящий момент проверяются архивы формата ZIP, RAR, CAB, GZIP, TAR; письма электронной почты и MHT файлы; CHM архивы
Проверка и лечение потоков NTFS . Проверка NTFS потоков включена в AVZ начиная с версии 3.75
Скрипты управления . Позволяют администратору написать скрипт, выполняющий на ПК пользователя набор заданных операций. Скрипты позволяют применять AVZ в корпоративной сети, включая его запуск в ходе загрузки системы.
Анализатор процессов . Анализатор использует нейросети и микропрограммы анализа, он включается при включении расширенного анализа на максимальном уровне эвристики и предназначен для поиска подозрительных процессов в памяти.
Система AVZGuard . Предназначена для борьбы с трудноудалимыми вредоносными програмами, может кроме AVZ защищать указанные пользователем приложения, например, другие антишпионские и антивирусные программы.
Система прямого доступа к диску для работы с заблокированными файлами . Работает на FAT16/FAT32/NTFS, поддерживается на всех операционных системах линейки NT, позволяет сканеру анализировать заблокированные файлы и помещать их в карантин.
Драйвер мониторинга процессов и драйверов AVZPM . Предназначен для отслеживания запуска и остановки процессов и загрузки/выгрузки драйверов для поиска маскирующихся драйверов и обнаружения искажений в описывающих процессы и драйверы структурах, создаваемых DKOM руткитами.
Драйвер Boot Cleaner . Предназначен для выполнения чистки системы (удаление файлов, драйверов и служб, ключей реестра) из KernelMode. Операция чистки может выполняться как в процессе перезагрузки компьютера, так и в ходе лечения.